Vox exige a la Comisión Europea investigar si el Gobierno y Puente ocultaron el alcance real del hackeo a los afectados
Renfe admitió el pasado viernes que los hackers accedieron a «información limitada de usuarios» tras el ciberataque del 21 de septiembre, pero ocultó que los delincuentes se hicieron con 20 millones de registros, incluyendo nombres y DNIs, según fuentes citadas por El Mundo. La cifra total de datos robados asciende a 150 millones, lo que eleva la gravedad del ataque a infraestructuras críticas.
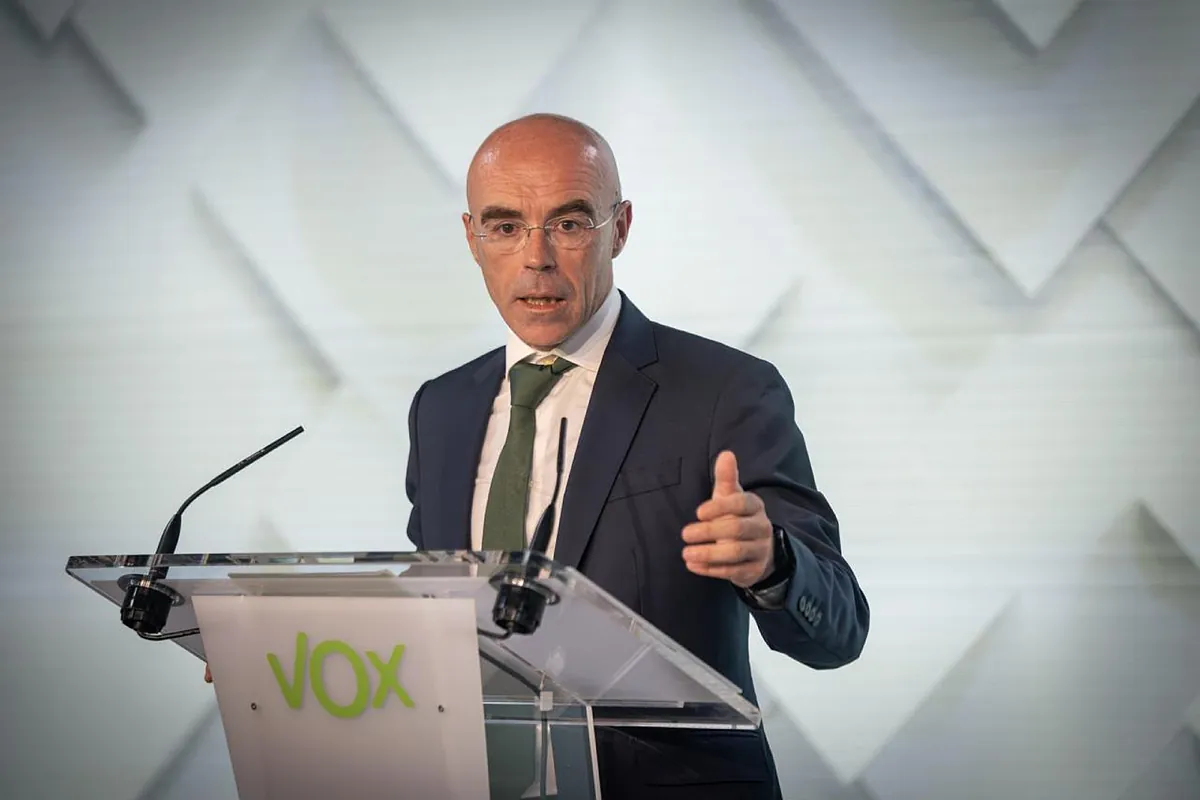
El partido Vox, a través de su delegación en el Parlamento Europeo, ha presentado una pregunta a la Comisión Europea para exigir explicaciones al Gobierno español y al ministro de Transportes, Óscar Puente, último responsable de Adif y Renfe. Jorge Buxadé, jefe de la delegación de Vox en Bruselas, cuestiona la diferencia entre el comunicado inicial de Renfe —que descartó acceso a datos sensibles— y las revelaciones posteriores sobre DNIs y nombres.
La formación de Santiago Abascal acusa al Gobierno de opacidad y pide aclarar si Puente conocía el alcance real del ataque cuando Renfe emitió su primera nota. «Sánchez y Puente deben explicar qué ha fallado y garantizar la protección de los afectados», señalan en el texto, donde también se insta a la Comisión a verificar si España cumple con las normas europeas de ciberseguridad ferroviaria.
El ataque, que afectó a Adif y Renfe, ha puesto en evidencia las deficiencias en la protección de datos de empresas públicas estratégicas. Mientras el Gobierno aún no ha detallado medidas concretas, Vox reclama responsabilidades políticas, especialmente para Puente, cuya cartera supervisa ambas compañías.
La pregunta parlamentaria de Vox también aborda las posibles responsabilidades preventivas de las autoridades españolas, aludiendo a la supervisión insuficiente que permitió el hackeo. La Comisión Europea, como garante del Reglamento General de Protección de Datos (RGPD), podría exigir a España un plan de acción urgente para evitar nuevos incidentes.
En su respuesta inicial, Renfe aseguró que, con la información disponible, no se habían identificado evidencias de acceso a datos bancarios, DNIs u otros datos especialmente sensibles, aunque el periódico El Mundo ha señalado que los hackers se habrían hecho con cerca de 20 millones de registros de la categoría de nombres y DNIs. Este detalle, que no se incluyó en el comunicado original, ha sido clave para que Vox solicite una investigación más profunda sobre la gestión de la información y la transparencia del gobierno.